Logiciel de gestion des risques : passer de la cartographie aux actions suivies
Un logiciel de gestion des risques centralise les menaces qui pèsent sur une organisation, évalue leur importance et organise leur traitement. Son intérêt dépasse la production d’une cartographie : il relie chaque risque à un responsable, à des contrôles et à des actions vérifiables. Le bon choix dépend donc moins du nombre de fonctionnalités que de votre capacité à les utiliser au quotidien.
Partir des décisions à prendre, pas du catalogue de fonctionnalités
Une rupture d’approvisionnement, une cyberattaque, un impayé ou un accident du travail ne mobilisent pas les mêmes équipes. Pourtant, leur suivi repose sur un socle commun : identifier les causes, apprécier les conséquences, hiérarchiser les priorités et surveiller les mesures prises. Le logiciel donne une structure partagée à ce travail, dans une entreprise comme dans une collectivité.
Excel peut suffire pour un registre simple tenu par une seule personne. Ses limites apparaissent lorsque plusieurs services modifient les fichiers, que les versions divergent ou que les relances reposent sur des courriels. Le passage à un outil dédié se justifie surtout par le besoin de collaboration, de traçabilité et de suivi régulier. Il ne remplace toutefois ni les arbitrages de la direction ni l’expertise métier.
ERM, GRC ou outil spécialisé : distinguer les périmètres
L’Enterprise Risk Management, ou ERM, vise une gestion transversale des risques, reliée aux objectifs de l’organisation. La GRC associe gouvernance, risques et conformité : elle rapproche notamment obligations, contrôles et preuves. Un outil spécialisé se concentre davantage sur un domaine, comme les risques professionnels, la cybersécurité ou les projets. Ces catégories peuvent se recouper ; vérifiez les fonctions réellement incluses plutôt que l’étiquette commerciale.
Une TPE privilégiera généralement une saisie rapide et des responsabilités claires. Une PME multisite cherchera aussi à consolider les évaluations. Un groupe ou une collectivité devra examiner plus attentivement les droits d’accès, les circuits de validation et la restitution par entité.
Construire une cartographie qui débouche sur des priorités
La cartographie des risques rassemble les événements redoutés et les situe selon leur probabilité et leur impact. Une matrice colorée, ou heatmap, facilite la lecture, mais elle n’est utile que si les critères d’évaluation sont compris de tous. Un impact « majeur » doit avoir une signification explicite : interruption d’activité, perte financière, atteinte aux personnes ou conséquence juridique, par exemple.
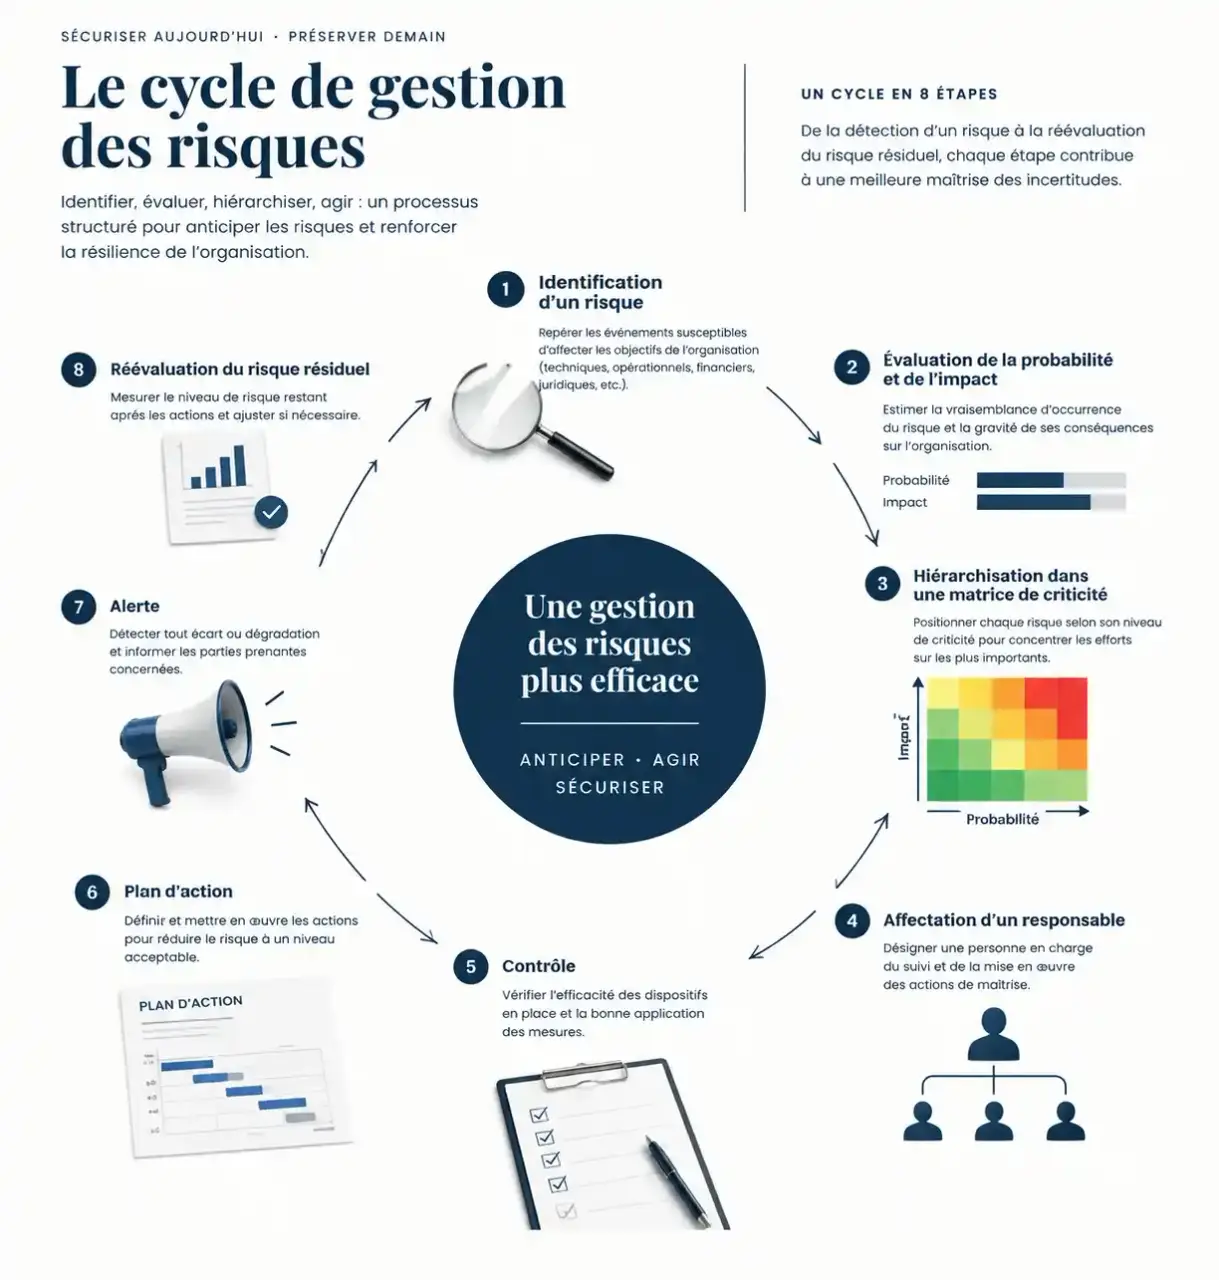
Une méthode courante combine une note de probabilité et une note d’impact, parfois par multiplication. Ce calcul sert à classer les risques ; il ne constitue pas, à lui seul, une estimation financière. L’analyse qualitative utilise des catégories documentées. L’analyse quantitative s’appuie sur des montants, des fréquences ou des scénarios chiffrés lorsque les informations permettent de les étayer.
- Risque inhérent : exposition évaluée avant prise en compte des dispositifs de maîtrise.
- Risque résiduel : exposition qui demeure compte tenu des contrôles existants et de leur efficacité.
- Risque cible : niveau recherché après les actions prévues.
La direction doit également préciser son appétence au risque, c’est-à-dire le niveau d’exposition qu’elle accepte pour poursuivre ses objectifs. Un seuil dépassé appelle alors une décision : réduire le risque, l’éviter, le partager ou l’accepter explicitement.
Un incident mineur peut être la graine d’un problème plus large. Plusieurs retards chez un même fournisseur, isolément peu critiques, peuvent révéler une fragilité commune. Prévoyez donc des champs reliant chaque signal à un fournisseur, un site ou un processus : ces rapprochements permettent de repérer une accumulation que la seule note individuelle laisserait invisible.
Exiger une chaîne complète entre incident, contrôle et action
Un logiciel de gestion des risques doit permettre de passer d’un constat à une réponse suivie. Prenons une panne récurrente : l’équipe déclare l’incident, documente ses conséquences, le rattache au risque d’interruption d’activité et examine les contrôles existants. Une action de maintenance est ensuite affectée à un responsable, avec une échéance et une preuve attendue.
Clôturer une action ne signifie pas automatiquement que le risque est maîtrisé. Le workflow doit permettre de vérifier le résultat, puis de réévaluer l’exposition résiduelle. Les constats d’audit et les tests de contrôle doivent également pouvoir alimenter ce cycle.
- Registre centralisé : causes, conséquences, responsables, documents et historique des modifications.
- Contrôles : fréquence, exécutant, résultat du test et justificatifs associés.
- Plans d’action : priorités, échéances, dépendances, relances et validation de clôture.
- Indicateurs clés de risque, ou KRI : seuils d’alerte pour détecter une dérive avant un incident majeur.
- Reporting : vues adaptées aux métiers, à la direction et aux auditeurs.
La surveillance en temps réel dépend des connexions aux systèmes qui produisent les données. Sans intégration, un tableau de bord reflète surtout la dernière saisie. Demandez donc comment les indicateurs sont alimentés, à quelle fréquence et qui intervient lorsqu’une alerte se déclenche.
Comparer les solutions et leur coût réel
Le SaaS, le gratuit et l’open source ne désignent pas des catégories équivalentes. Le SaaS décrit un mode de fourniture du service ; l’open source concerne les droits sur le code ; la gratuité relève du modèle tarifaire. Une solution open source peut être hébergée par un prestataire et facturée avec du support.
| Option | Intérêt principal | Point de vigilance |
|---|---|---|
| SaaS professionnel | Accès en ligne et maintenance organisée par le prestataire | Abonnement, hébergement, réversibilité et modules inclus |
| Déploiement interne | Maîtrise accrue de l’environnement technique | Exploitation, sauvegardes, mises à jour et ressources internes |
| Offre gratuite | Premier test sur un périmètre limité | Restrictions d’utilisateurs, d’export, de support ou de fonctionnalités |
| Open source | Possibilités d’adaptation du code selon la licence | Compétences techniques, maintenance et pérennité du projet |
Pour constituer une présélection, SAP présente une approche ERM intégrée, tandis qu’eFront met en avant cartographie, contrôles, incidents et plans d’action. Ces orientations ne suffisent pas à établir un classement : demandez une démonstration sur un scénario identique et confirmez le périmètre commercial actuel.
Comparez le coût total : licences, paramétrage, reprise des données, intégrations, formation, support et sortie du contrat. Vérifiez aussi les connexions avec votre ERP, votre SIRH ou vos outils d’audit. Les fonctions critiques doivent être testées, pas seulement cochées dans une grille.
Déployer progressivement et vérifier l’usage réel
Commencez par un périmètre pilote représentatif. Avant d’importer les fichiers Excel, supprimez les doublons, harmonisez les échelles de criticité et identifiez les propriétaires des risques. Reprendre des données incohérentes dans un logiciel plus puissant ne les rend pas plus fiables.
- Définissez les rôles : déclaration, évaluation, validation, contrôle et administration.
- Testez un cycle complet, de l’identification du risque à la vérification d’une action.
- Formez chaque profil sur ses tâches, y compris sur mobile si l’usage terrain l’exige.
- Organisez les revues périodiques et l’actualisation après incident ou changement important.
La sécurité mérite une validation avec la DSI et, lorsque nécessaire, le délégué à la protection des données : localisation de l’hébergement, habilitations, authentification, journalisation, sauvegardes et restauration. Le logiciel peut soutenir le respect du RGPD et la préparation des audits ; il ne garantit pas à lui seul la conformité.
Mesurez enfin les progrès sur des éléments observables : temps de consolidation, actions en retard, contrôles réalisés et qualité des justificatifs. Le bon outil est celui qui rend les décisions et les responsabilités visibles, sans imposer une charge de saisie qui décourage les équipes.